

رمز عبور، کلید ورود به بخش بزرگی از زندگی دیجیتال ماست: ایمیل، حسابهای بانکی، شبکههای اجتماعی و پنل مدیریت سایت. بااینحال، بسیاری از افراد برای اینکه رمز را فراموش نکنند، از نام، تاریخ تولد یا ترکیبهای ساده استفاده میکنند. برخی هم یک رمز نسبتاً پیچیده میسازند و آن را برای چند حساب به کار میبرند. هر دو انتخاب میتوانند دردسرساز شوند.
یک پسورد قوی فقط رمزی نیست که چند علامت عجیب داشته باشد. طول مناسب، غیرقابلحدسبودن و اختصاصیبودن آن برای یک حساب، اهمیت بیشتری دارند. برای نمونه، اضافه کردن یک علامت تعجب به نام کسبوکار و سال جاری ممکن است رمز را از نظر ظاهری پیچیده کند، اما الگوی آن همچنان قابل پیشبینی است.
ساخت رمز امن نیز پایان کار نیست. باید بتوانید آن را بدون ذخیرهکردن در جای نامناسب نگهداری کنید، برای حسابهای مهم ورود دومرحلهای فعال کنید و بدانید هنگام دریافت هشدار افشای رمز چه اقدامی لازم است. در این راهنما، ابتدا یک روش عملی برای ساخت پسورد معرفی میکنیم و سپس سراغ مدیریت رمزهای متعدد و حفاظت از حسابهای کاری میرویم.
پسورد قوی چه ویژگیهایی دارد؟
برای سنجیدن امنیت یک رمز، فقط به وجود عدد و علامت نگاه نکنید.
یک پسورد مناسب باید این سه ویژگی را همزمان داشته باشد:
طولانی باشد
برای حسابهایی که با رمز وارد آنها میشوید، ۱۶ کاراکتر یا بیشتر
هدف عملی خوبی است. یک عبارت عبور طولانی نیز میتواند مناسب باشد.
قابل حدس نباشد
نام، تاریخ تولد، شماره موبایل و الگوهای رایج را کنار بگذارید.
افزودن یک عدد یا علامت به اطلاعات شخصی، آنها را تصادفی نمیکند.
فقط برای یک حساب باشد
برای ایمیل، شبکههای اجتماعی و پنل سایت رمزهای جدا بسازید
تا افشای رمز یک سرویس به حسابهای دیگر سرایت نکند.
این سه ویژگی پایه انتخاب رمز هستند. برای حفاظت از پنل کسبوکار،
دسترسی اعضای تیم و تنظیمات فنی را هم بررسی کنید؛ راهنمای
افزایش امنیت سایت
این بخشها را کاملتر توضیح میدهد.
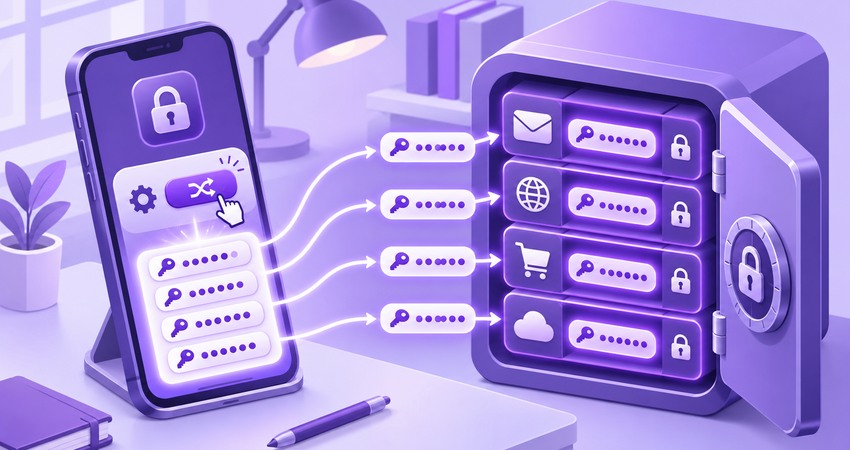
روش اول: ساخت رمز تصادفی با مدیر رمز عبور
اگر از یک مدیر رمز عبور استفاده میکنید، سادهترین روش این است که اجازه دهید برای هر حساب، رمزی طولانی و تصادفی تولید کند. چنین رمزی ممکن است ترکیبی از حروف، عددها و علامتها باشد که حفظ کردن آن دشوار است؛ اما قرار نیست همه رمزهای خود را حفظ کنید. مدیر رمز آنها را برای شما ذخیره و هنگام ورود، در حساب درست تکمیل میکند.
مراحل کار ساده است: هنگام ساخت حساب یا تغییر رمز، گزینه تولید رمز را در ابزار معتبر خود انتخاب کنید؛ طول مناسبی تعیین کنید؛ رمز تولیدشده را ذخیره کنید و یکبار ورود مجدد را آزمایش کنید. برای حساب بعدی، رمز تازهای بسازید. کپی کردن همان رمز برای چند سرویس، مزیت این روش را از بین میبرد.
خود مدیر رمز نیز حسابی مهم است. برای ورود به آن، یک رمز اصلی طولانی و منحصربهفرد انتخاب کنید، روشهای بازیابی را بررسی کنید و در صورت پشتیبانی، ورود دومرحلهای را فعال کنید. قبل از سپردن همه حسابهای کاری به یک ابزار، مطمئن شوید در صورت گمشدن گوشی یا تعویض دستگاه، چگونه دوباره به رمزها دسترسی خواهید داشت.
روش دوم: ساخت عبارت عبور قابل یادآوری
گاهی باید رمزی را خودتان به خاطر بسپارید؛ مثلاً رمز اصلی مدیر رمز عبور. در این حالت، عبارت عبور میتواند مفید باشد: چند واژه نامرتبط را بهصورت تصادفی کنار هم قرار دهید تا یک عبارت طولانی بسازید. منظور جمله معروف، شعر، شعار برند یا عبارتی نیست که دیگران درباره شما بدانند.
برای انتخاب واژهها، عمداً سراغ یک جمله معنادار نروید. چند واژه بیارتباط انتخاب کنید و آنها را به شکلی کنار هم بگذارید که طول نهایی کافی باشد. نمونهای که در مقاله یا شبکه اجتماعی میبینید، رمز آماده استفاده نیست؛ چون همان نمونه برای دیگران نیز قابل مشاهده است.
اگر میخواهید از واژههای فارسی استفاده کنید، ابتدا بررسی کنید سرویس موردنظر حروف فارسی و فاصله را در رمز میپذیرد و در دستگاههای مختلف بهدرستی ثبت میکند. برای حسابی که ممکن است لازم باشد با صفحهکلیدهای متفاوت وارد آن شوید، این نکته کاربردی است. مهمتر از زبان رمز، تصادفیبودن واژهها و حفظ طول و منحصربهفردبودن آن است.
چرا استفاده از یک رمز برای چند حساب خطرناک است؟
فرض کنید با یک رمز وارد ایمیل، پنل دامنه و شبکه اجتماعی کسبوکار میشوید. اگر اطلاعات ورود یکی از این سرویسها افشا شود، مهاجم ممکن است همان ترکیب ایمیل و رمز را در سرویسهای دیگر نیز امتحان کند. در این وضعیت، حتی حسابی که خودش دچار نفوذ نشده، در معرض خطر قرار میگیرد.
حساب ایمیل اهمیت ویژهای دارد، چون لینکهای بازیابی رمز بسیاری از سرویسها به آن ارسال میشوند. پنل ثبت دامنه نیز حساب حساسی است: کنترل آن میتواند بر مدیریت نشانی سایت و تنظیمات وابسته اثر بگذارد. اگر تفاوت نشانی سایت با حساب ثبت و مدیریت آن برایتان روشن نیست، ابتدا مطلب دامنه چیست را بخوانید و سپس مشخصات مالک و دسترسیهای پنل دامنه کسبوکار خود را بررسی کنید.
برای جلوگیری از سرایت مشکل، رمز ایمیل اصلی، ثبتکننده دامنه، هاست، پنل سایت و حسابهای شبکه اجتماعی باید از یکدیگر مستقل باشند. «یک رمز پایه و تغییر عدد آخر آن» استقلال واقعی ایجاد نمیکند.
آیا باید رمز عبور را مرتب عوض کنیم؟
تغییر رمز در روزهای ثابت تقویم، بهتنهایی امنیت ایجاد نمیکند. این اجبار گاهی افراد را به تغییرهای قابل حدس، مانند عوض کردن عدد انتهای رمز، سوق میدهد. اگر رمزی طولانی، منحصربهفرد و محرمانه دارید، صرف گذشت چند ماه دلیل کافی برای تغییر آن نیست.
اما در چند وضعیت باید سریع اقدام کنید: هشدار معتبر درباره افشای رمز، ورود مشکوک به حساب، استفاده اتفاقی از رمز در صفحه جعلی، ذخیره رمز در دستگاهی که دیگر در اختیار شما نیست یا مشخص شدن اینکه همان رمز را برای حساب دیگری هم به کار بردهاید. اگر حساب کاری میان چند نفر مشترک بوده و یکی از افراد از تیم جدا شده است، دسترسی او نیز باید همان موقع بررسی و قطع شود.
تغییر رمز تنها بخشی از پاسخ است. اگر نشستهای فعال ناشناس باقی بمانند یا مهاجم به ایمیل بازیابی دسترسی داشته باشد، رمز تازه بهتنهایی مسئله را حل نمیکند.
ورود دومرحلهای چه کمکی میکند؟
ورود دومرحلهای یعنی علاوه بر رمز، برای ورود به حساب از عامل دیگری نیز استفاده شود؛ مانند تأیید در دستگاه شخصی، برنامه تولید کد یا کلید امنیتی. اگر کسی رمز شما را به دست بیاورد، این لایه میتواند مانع ورود او شود.
بهتر است ابتدا آن را برای ایمیل اصلی، مدیر رمز عبور، حسابهای مالی و پنلهای مهم کسبوکار فعال کنید. هنگام راهاندازی، روش بازیابی و کدهای پشتیبان را نیز در جای امن نگه دارید تا با گمشدن گوشی از حساب خودتان محروم نشوید. کد تأییدی را که خودتان درخواست نکردهاید برای کسی نخوانید یا ارسال نکنید؛ حتی اگر تماسگیرنده خود را پشتیبانی معرفی کند.
همه روشهای مرحله دوم مقاومت یکسانی در برابر فیشینگ ندارند. در سرویسهایی که از کلید امنیتی یا Passkey پشتیبانی میکنند، این گزینهها میتوانند حفاظت قویتری در برابر صفحههای ورود جعلی فراهم کنند. اگر چنین گزینهای در دسترس نیست، فعالکردن یک روش دوم پشتیبانیشده همچنان اقدامی مفید است.
Passkey چیست و چه تفاوتی با پسورد دارد؟
Passkey یا «کلید عبور» روشی است که در سرویسهای پشتیبانیکننده، میتواند ورود را با تأیید روی دستگاه شما انجام دهد؛ مثلاً با قفل صفحه، اثر انگشت یا تشخیص چهره. در این روش لازم نیست یک رمز متنی را در صفحه ورود تایپ کنید. قابلیتهای دقیق آن به سرویس و دستگاهی که استفاده میکنید بستگی دارد.
Passkey قرار نیست بهانهای برای نادیده گرفتن امنیت دستگاه باشد. قفل صفحه، دسترسی افراد دیگر به گوشی و روش بازیابی حساب همچنان مهماند. همچنین همه سایتها و ابزارهای کاری از آن پشتیبانی نمیکنند؛ بنابراین هنوز باید بتوانید برای حسابهای دارای رمز، گذرواژههای امن و جداگانه مدیریت کنید.
برای مدیر سایت و اعضای تیم چه سیاستی مناسب است؟
در یک کسبوکار، مشکل فقط ضعیف بودن رمز مدیر نیست. ممکن است چند نفر از یک نام کاربری استفاده کنند، رمز در گروه پیامرسان فرستاده شود یا دسترسی همکاری که مدتهاست با مجموعه کار نمیکند فعال بماند. در چنین شرایطی، حتی یک رمز بسیار طولانی هم مدیریت دسترسی را سامان نمیدهد.
بهتر است هر عضو تیم حساب شخصی با سطح دسترسی متناسب با وظیفهاش داشته باشد. نویسنده محتوا نباید صرفاً برای انتشار مقاله به همه تنظیمات فنی سایت دسترسی مدیرکل بگیرد. هنگام خروج همکار، حساب او را بررسی کنید و دسترسیهای مرتبط را قطع کنید. اگر ناچار به اشتراک یک دسترسی هستید، از روش اشتراک امنِ مدیر رمز عبور استفاده کنید و امکان حذف دسترسی فرد را در نظر بگیرید.
این موضوع بهتر است در مرحله طراحی سایت و تحویل پروژه مشخص شود: مالک هر حساب کیست، چه کسی دسترسی مدیریتی دارد و راه بازیابی در اختیار چه فردی قرار میگیرد؟ ثبت این موارد هنگام تحویل، از سردرگمی بعدی جلوگیری میکند.
رمز پنل هاست و وردپرس را چگونه مدیریت کنیم؟
پنل هاست و مدیریت وردپرس دو دسترسی جدا هستند و باید رمزهای جداگانه داشته باشند. اگر رمز ورود به وردپرس افشا شود، نباید همان رمز راه ورود به حساب هاست باشد. حساب هاست میتواند به فایلها، پایگاه داده یا تنظیمات وابسته به سایت دسترسی بدهد؛ به همین دلیل لازم است مالکیت آن و روش بازیابیاش برای صاحب کسبوکار روشن باشد. برای شناخت نقش این حساب در زیرساخت سایت، راهنمای هاست چیست را ببینید.
در وردپرس، برای هر کاربر حساب جداگانه بسازید و نقش او را متناسب با کارش تعیین کنید. برای مدیران، ورود دومرحلهای و بازبینی دورهای حسابهای فعال را در برنامه نگهداری سایت قرار دهید. اگر افزونه یا سرویس دیگری به سایت متصل میشود، رمز اصلی مدیر را بیدلیل در اختیار آن قرار ندهید؛ روش اتصال و مجوز موردنیاز را بررسی کنید.
در پروژه طراحی سایت وردپرس نیز تحویل امن فقط دادن یک نام کاربری و رمز نیست. مشخص بودن مالک حسابها، سطح دسترسی تیم، مسیر بازیابی و مسئول بهروزرسانیها بخشی از تحویل قابل اتکای سایت است.
از کجا بفهمیم رمزمان افشا یا تکراری شده است؟
اگر رمزهای خود را در یک مدیر رمز معتبر ذخیره میکنید، بخش بررسی امنیت آن را ببینید. بعضی ابزارها رمزهای افشاشده، ضعیف یا تکراری را مشخص میکنند. برای نمونه، Password Checkup گوگل چنین هشدارهایی را برای رمزهای ذخیرهشده در حساب گوگل ارائه میدهد.
وجود هشدار را جدی بگیرید، اما برای بررسی رمز، آن را در سایتهای ناشناس تایپ نکنید. اگر هشدار مربوط به یک حساب فعال است، از مسیر رسمی همان سرویس وارد شوید و رمز را تغییر دهید. اگر رمز مشابهی در جای دیگر استفاده شده، آن حسابها را هم جداگانه اصلاح کنید.
هشدار ندادن ابزار نیز تضمین نمیکند رمز شما افشا نشده است؛ ممکن است رخدادی هنوز شناسایی یا گزارش نشده باشد. اصل پیشگیری همچنان استفاده از رمزهای منحصربهفرد و ورود دومرحلهای است.
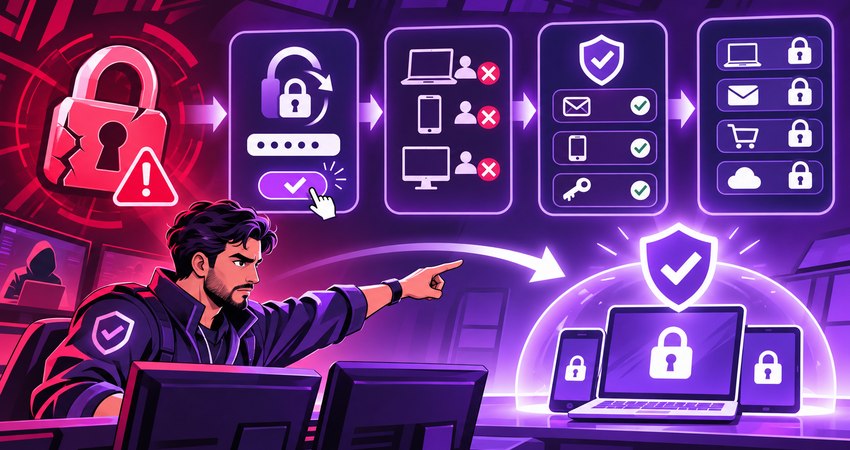
اگر پسورد لو رفت، دقیقاً چه کار کنیم؟
ابتدا از یک دستگاه و مسیر ورود مطمئن به حساب مراجعه کنید. اگر احتمال میدهید دستگاه شما به بدافزار آلوده شده، تغییر رمز از همان دستگاه ممکن است کافی نباشد. سپس این مراحل را متناسب با امکانات سرویس انجام دهید:
- رمز حساب آسیبدیده را به رمزی تازه و منحصربهفرد تغییر دهید.
- نشستها و دستگاههای متصل را بررسی کنید و موارد ناشناس را خارج کنید.
- ایمیل و شماره بازیابی و تنظیمات ورود دومرحلهای را کنترل کنید.
- اگر رمز را جای دیگری هم به کار بردهاید، رمز آن حسابها را نیز تغییر دهید.
- فعالیتهای حساس حساب، مانند پیامهای ارسالشده یا تغییر اطلاعات تماس، را بررسی کنید.
اگر موضوع حساب کاری، دامنه یا پنل سایت است، مسئول فنی و صاحب حساب باید در جریان باشند تا دسترسیهای دیگر نیز بررسی شوند. در صورت مشاهده تغییر یا تراکنش غیرمجاز، موضوع را از مسیر پشتیبانی رسمی سرویس مربوط پیگیری کنید.
اشتباهات رایج هنگام ساخت پسورد
کوتاه کردن رمز و جبران آن با علامت: رمزی مثل نام برند بهعلاوه یک عدد و ! ممکن است شرایط فرم ثبتنام را بگذراند، اما همچنان قابل حدس باشد. طول و غیرقابلپیشبینیبودن را جدی بگیرید.
استفاده از اطلاعات شخصی: نام فرزند، تاریخ تولد، شماره موبایل و نام کسبوکار ممکن است در شبکههای اجتماعی یا مدارک عمومی پیدا شوند.
تکرار رمز در چند حساب: در این حالت، افشای اطلاعات یک سرویس میتواند حسابهای دیگر را هم در معرض خطر قرار دهد.
فرستادن رمز در پیامرسان: چنین پیامی ممکن است در تاریخچه گفتوگو، دستگاه دیگر یا حساب فرد دریافتکننده باقی بماند. برای دسترسی تیمی، حسابهای جدا و ابزار اشتراک امن را ترجیح دهید.
نادیده گرفتن بازیابی حساب: اگر رمز اصلی را فراموش کنید یا گوشیتان را از دست بدهید، باید راه بازگشت به حساب را از قبل بشناسید. روشهای بازیابی را تنظیم و اطلاعات آنها را امن نگهداری کنید.
جمعبندی
برای ساخت پسورد قوی، روی یک رمز طولانی، غیرقابلحدس و منحصربهفرد برای هر حساب تمرکز کنید. مدیر رمز عبور کمک میکند بدون حفظ کردن دهها رمز، این اصل را در عمل رعایت کنید. برای حسابهایی که باید رمز آنها را به خاطر بسپارید، عبارت عبورِ طولانی با واژههای نامرتبط انتخاب مناسبی است.
حسابهای مهم را به ورود دومرحلهای مجهز کنید و اگر سرویس از Passkey پشتیبانی میکند، آن را نیز بررسی کنید. در کسبوکار، امنیت فقط به قدرت یک رمز وابسته نیست؛ حساب جدا برای اعضای تیم، سطح دسترسی مناسب و مسیر بازیابی روشن، بخشی از همان برنامه حفاظتاند.
پرسشهای متداول
پسورد قوی چند کاراکتر باشد؟
برای رمزی که عامل اصلی ورود است، انتخاب ۱۶ کاراکتر یا بیشتر هدف عملی خوبی است. طول بهتنهایی کافی نیست؛ رمز باید غیرقابلحدس و مخصوص همان حساب نیز باشد.
آیا وجود حروف بزرگ، عدد و علامت برای همه رمزها ضروری است؟
خیر. یک رمز طولانی و غیرقابلپیشبینی میتواند از رمز کوتاهی که فقط برای رعایت یک فرمول، عدد و علامت به آن اضافه شده بهتر باشد. اگر سرویس شرایط مشخصی دارد، باید همان شرایط را هم رعایت کنید.
آیا باید هر سه ماه پسورد را عوض کنیم؟
صرف گذشت زمان، دلیل عمومی برای تغییر رمز نیست. هنگام افشا، ورود مشکوک یا استفاده دوباره از یک رمز، باید آن را تغییر دهید و دسترسیهای حساب را بررسی کنید.
آیا ذخیره رمز در مدیر رمز عبور کار درستی است؟
یک مدیر رمز معتبر میتواند برای ساخت و نگهداری رمزهای طولانی و متفاوت مفید باشد. رمز اصلی و روش بازیابی همان ابزار را با دقت محافظت کنید.
اگر ورود دومرحلهای فعال باشد، میتوان از رمز ساده استفاده کرد؟
خیر. ورود دومرحلهای یک لایه حفاظتی اضافه است. رمز طولانی و منحصربهفرد همچنان اهمیت دارد؛ بهخصوص برای حسابهایی که ممکن است روشهای بازیابی یا ورود جایگزین داشته باشند.
نظرات (0 نظر)
ارسال نظرهنوز نظری ثبت نشده. اولین نظر را بنویسید!
ثبت نظر